
Configurar Sophos SSL VPN con Sophos Connect en Windows
SSL VPN sigue siendo una vía importante de Remote Access en Sophos Firewall, especialmente cuando IPsec da problemas en hoteles, redes de invitados o redes externas con filtros estrictos. En Windows, SSL VPN se utiliza hoy en muchos entornos mediante Sophos Connect.
Este artículo describe la instalación en Windows, la importación de la configuración .ovpn y las comprobaciones más importantes después de establecer la conexión. Para decidir primero entre Sophos Connect, SSL VPN, IPsec, clientes móviles y ZTNA, consulte Sophos Connect o SSL VPN: ¿qué solución de Remote Access encaja?.
Contexto
Esta guía se aplica a Sophos Firewall con SFOS. Según la plataforma o el punto de partida, puede resultar más adecuado otro artículo:
- Configurar SSL VPN con Sophos Connect en Windows: Este artículo.
- Configurar SSL VPN en macOS: Configurar Sophos SSL VPN en macOS.
- Configurar SSL VPN en iOS: Configurar Sophos SSL VPN en iOS.
- Evaluar Sophos Connect en general: Sophos Connect o SSL VPN: ¿qué solución de Remote Access encaja?.
- Mantener las versiones y los perfiles de Sophos Connect Client: Comprobar la versión de Sophos Connect Client y actualizarla de forma segura.
Importante: Sophos Connect no solo admite SSL VPN en Windows. Desde Sophos Connect 2.0, Remote Access SSL VPN también está disponible en macOS. Sophos Connect no admite directamente IPsec ni SSL VPN en plataformas móviles como iOS y Android; en ellas se utilizan clientes compatibles con OpenVPN o funciones del sistema operativo.
Requisitos
- Sophos Firewall con la configuración de SSL VPN Remote Access ya preparada
- Usuario autorizado para SSL VPN
- Acceso al VPN Portal o a un archivo
.ovpnproporcionado por un administrador - Sophos Connect en una versión actual y adecuada para la plataforma Windows
- Windows 10 o Windows 11; con Sophos Connect 2.5 o posterior, también Windows ARM
- Ningún Sophos SSL VPN Client antiguo instalado en paralelo
- MFA/OTP configurado si Remote Access está protegido con un segundo factor
- Reglas de firewall para el tráfico procedente de la zona
VPN - Un proceso definido para distribuir nuevos archivos
.ovpndespués de los cambios
Si la configuración de SSL VPN en el firewall todavía no está lista, primero debe seguirse Configurar Sophos Firewall SSL VPN Remote Access.
Antes de actualizar a SFOS 22 MR1, también conviene comprobar si aún existen configuraciones antiguas de Remote Access IPsec. SSL VPN no se ve afectado directamente, pero muchas organizaciones revisan Remote Access en ese momento. El procedimiento se describe en Migrar Legacy Remote Access IPsec antes de SFOS 22 MR1.
Planificar antes de la descarga
Antes de que los usuarios descarguen el cliente, debe estar claro cómo se va a operar SSL VPN. Muchos problemas posteriores no aparecen durante la instalación, sino que se deben a perfiles antiguos, permisos poco claros o reglas de firewall demasiado amplias.
Preguntas importantes para la planificación:
- Usuarios: ¿Qué usuarios o grupos están autorizados como Policy members para SSL VPN?
- Portal: ¿Debe estar accesible el VPN Portal desde internet o se distribuye el archivo
.ovpnde forma administrativa? - Certificado: ¿Coincide el certificado con el FQDN público y no genera advertencias en el navegador?
- MFA: ¿Se solicita OTP/MFA para Remote Access y ha finalizado el despliegue de tokens?
- DNS: ¿Se necesitan servidores DNS internos y dominios de búsqueda?
- Acceso: ¿Qué redes y servicios internos deben ser accesibles desde la zona
VPN? - Operación: ¿Quién actualiza Sophos Connect y distribuye perfiles nuevos después de los cambios?
Si el VPN Portal es accesible públicamente, no debe tratarse como una simple página de descarga. Es un servicio de inicio de sesión del firewall y forma parte de la superficie de ataque. Por ello deben revisarse expresamente Device Access, el certificado, MFA, el logging y las posibles restricciones por origen o país.
1. Iniciar sesión en el VPN Portal
Abra el VPN Portal de Sophos Firewall en el navegador. De forma predeterminada, la dirección es https://<Firewall-FQDN>:443, salvo que se haya cambiado el puerto. A continuación, inicie sesión con el usuario VPN.
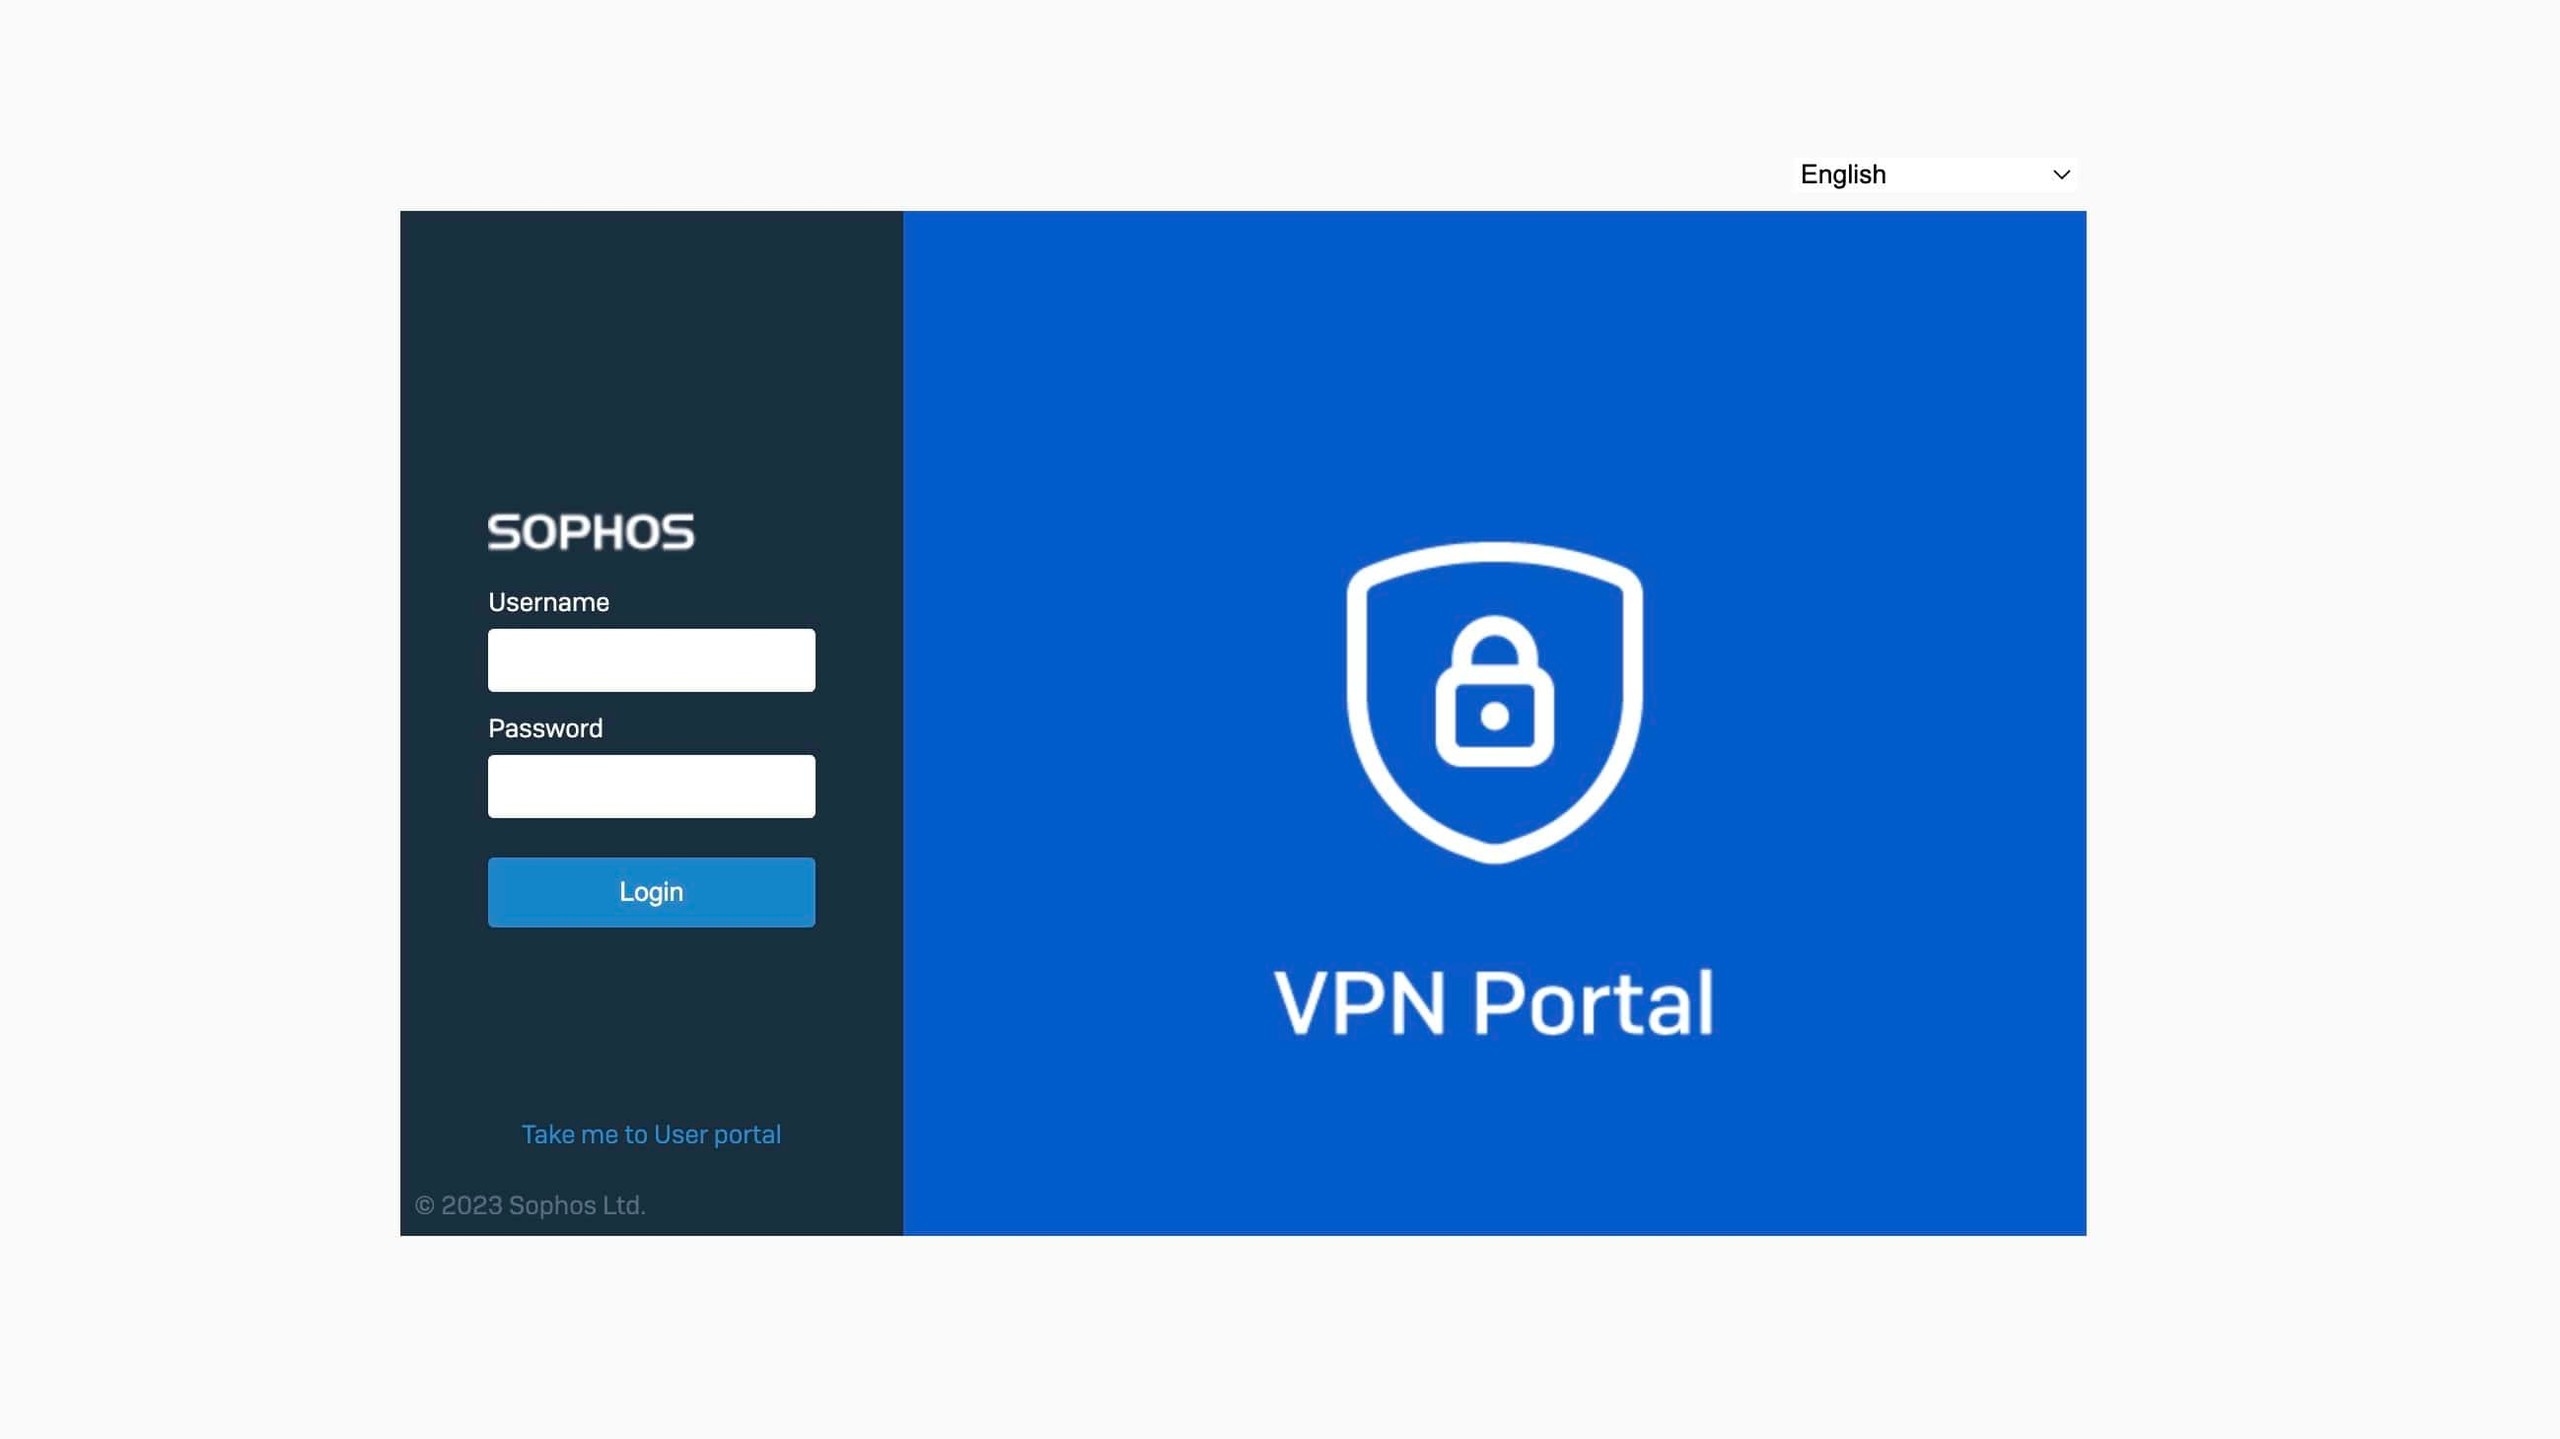
Si el navegador muestra una advertencia sobre el certificado, debe investigarse la causa. En entornos de producción, un certificado válido para el VPN Portal es preferible a mantener una excepción permanente en el navegador. En portales públicos, el certificado, MFA y Device Access no son detalles secundarios, sino parte de la seguridad de Remote Access. Para reforzar la configuración, consulte Device Access y Local Service ACL en Sophos Firewall.
Si el usuario no ve ninguna configuración SSL VPN después de iniciar sesión correctamente, rara vez se trata de un problema de Windows. Primero debe comprobarse si el usuario o su grupo figura como Policy members en la SSL-VPN-Policy correspondiente y si se ha accedido al portal correcto.
2. Descargar Sophos Connect y la configuración SSL VPN
En el VPN Portal, abra el área VPN. Allí están disponibles Sophos Connect Client y la configuración SSL VPN.
Para el procedimiento manual con Sophos Connect en Windows:
- En Sophos Connect client, seleccione Download for Windows para descargar el cliente si no se distribuye de forma centralizada.
- En VPN configuration, seleccione Download configuration for Windows, macOS, Linux para la configuración SSL VPN deseada.
- Seleccione Use with Sophos Connect and OpenVPN Connect v2 clients. La variante Use with OpenVPN Connect v3 clients está destinada a OpenVPN Connect 3, no a Sophos Connect.
- Guarde de forma segura el archivo
.ovpndescargado para importarlo después en Sophos Connect.

.ovpn; el archivo debe corresponder a la configuración actual del firewall.Sophos Connect Client también puede descargarse directamente desde el sitio web de Sophos: descargar Sophos Connect Client.
En entornos administrados, el cliente no debe instalarse de manera improvisada. Es preferible utilizar un paquete de software definido, con una versión clara, un grupo de prueba y un proceso de actualización. La versión autorizada debe basarse en las Release Notes oficiales, en el VPN Portal o en el paquete de software interno, y no en descargas individuales realizadas en los equipos de los usuarios. Las versiones actuales de Sophos Connect también incluyen actualizaciones de seguridad y de componentes, por ejemplo para OpenVPN u OpenSSL.
Si el dispositivo Windows todavía tiene instalado un Sophos SSL VPN Client antiguo, debe desinstalarse antes de instalar Sophos Connect. Sophos indica que Sophos Connect no puede utilizarse en paralelo con otro cliente VPN existente. Mantener varios clientes y perfiles en paralelo también provoca rápidamente adaptadores incorrectos y casos de soporte difíciles de interpretar.
Como alternativa, un administrador puede proporcionar en Windows un archivo de provisioning .pro. Sophos Connect lo utiliza para obtener del VPN Portal la configuración .ovpn correspondiente al usuario y puede aplicar automáticamente cambios posteriores. Este método requiere que el VPN Portal sea accesible y tenga un certificado de confianza. La configuración exacta de provisioning y GPO se explica en Configurar Sophos Connect en Sophos Firewall.
3. Instalar Sophos Connect
Ejecute el instalador, acepte las condiciones de licencia, haga clic en Install y finalice el asistente con Finish. Para actualizar, primero debe desinstalarse la versión existente de Sophos Connect y, después, instalarse la versión actual.
Si durante la instalación se solicita confirmar un adaptador de red, este forma parte del cliente VPN. En entornos Windows administrados, el paso debe prepararse correctamente mediante la distribución de software o permisos de administrador local.
Después de la instalación, conviene documentar la versión de Sophos Connect. Esto facilita los casos de soporte posteriores, porque de otro modo los errores del cliente, del perfil y del firewall se confunden con rapidez. Para la operación continua, consulte Comprobar la versión de Sophos Connect Client y actualizarla de forma segura.
4. Importar la configuración SSL VPN
Después de la instalación, el icono de Sophos Connect aparece en el área de notificación de la barra de tareas de Windows. Abra Sophos Connect e importe el archivo .ovpn descargado.

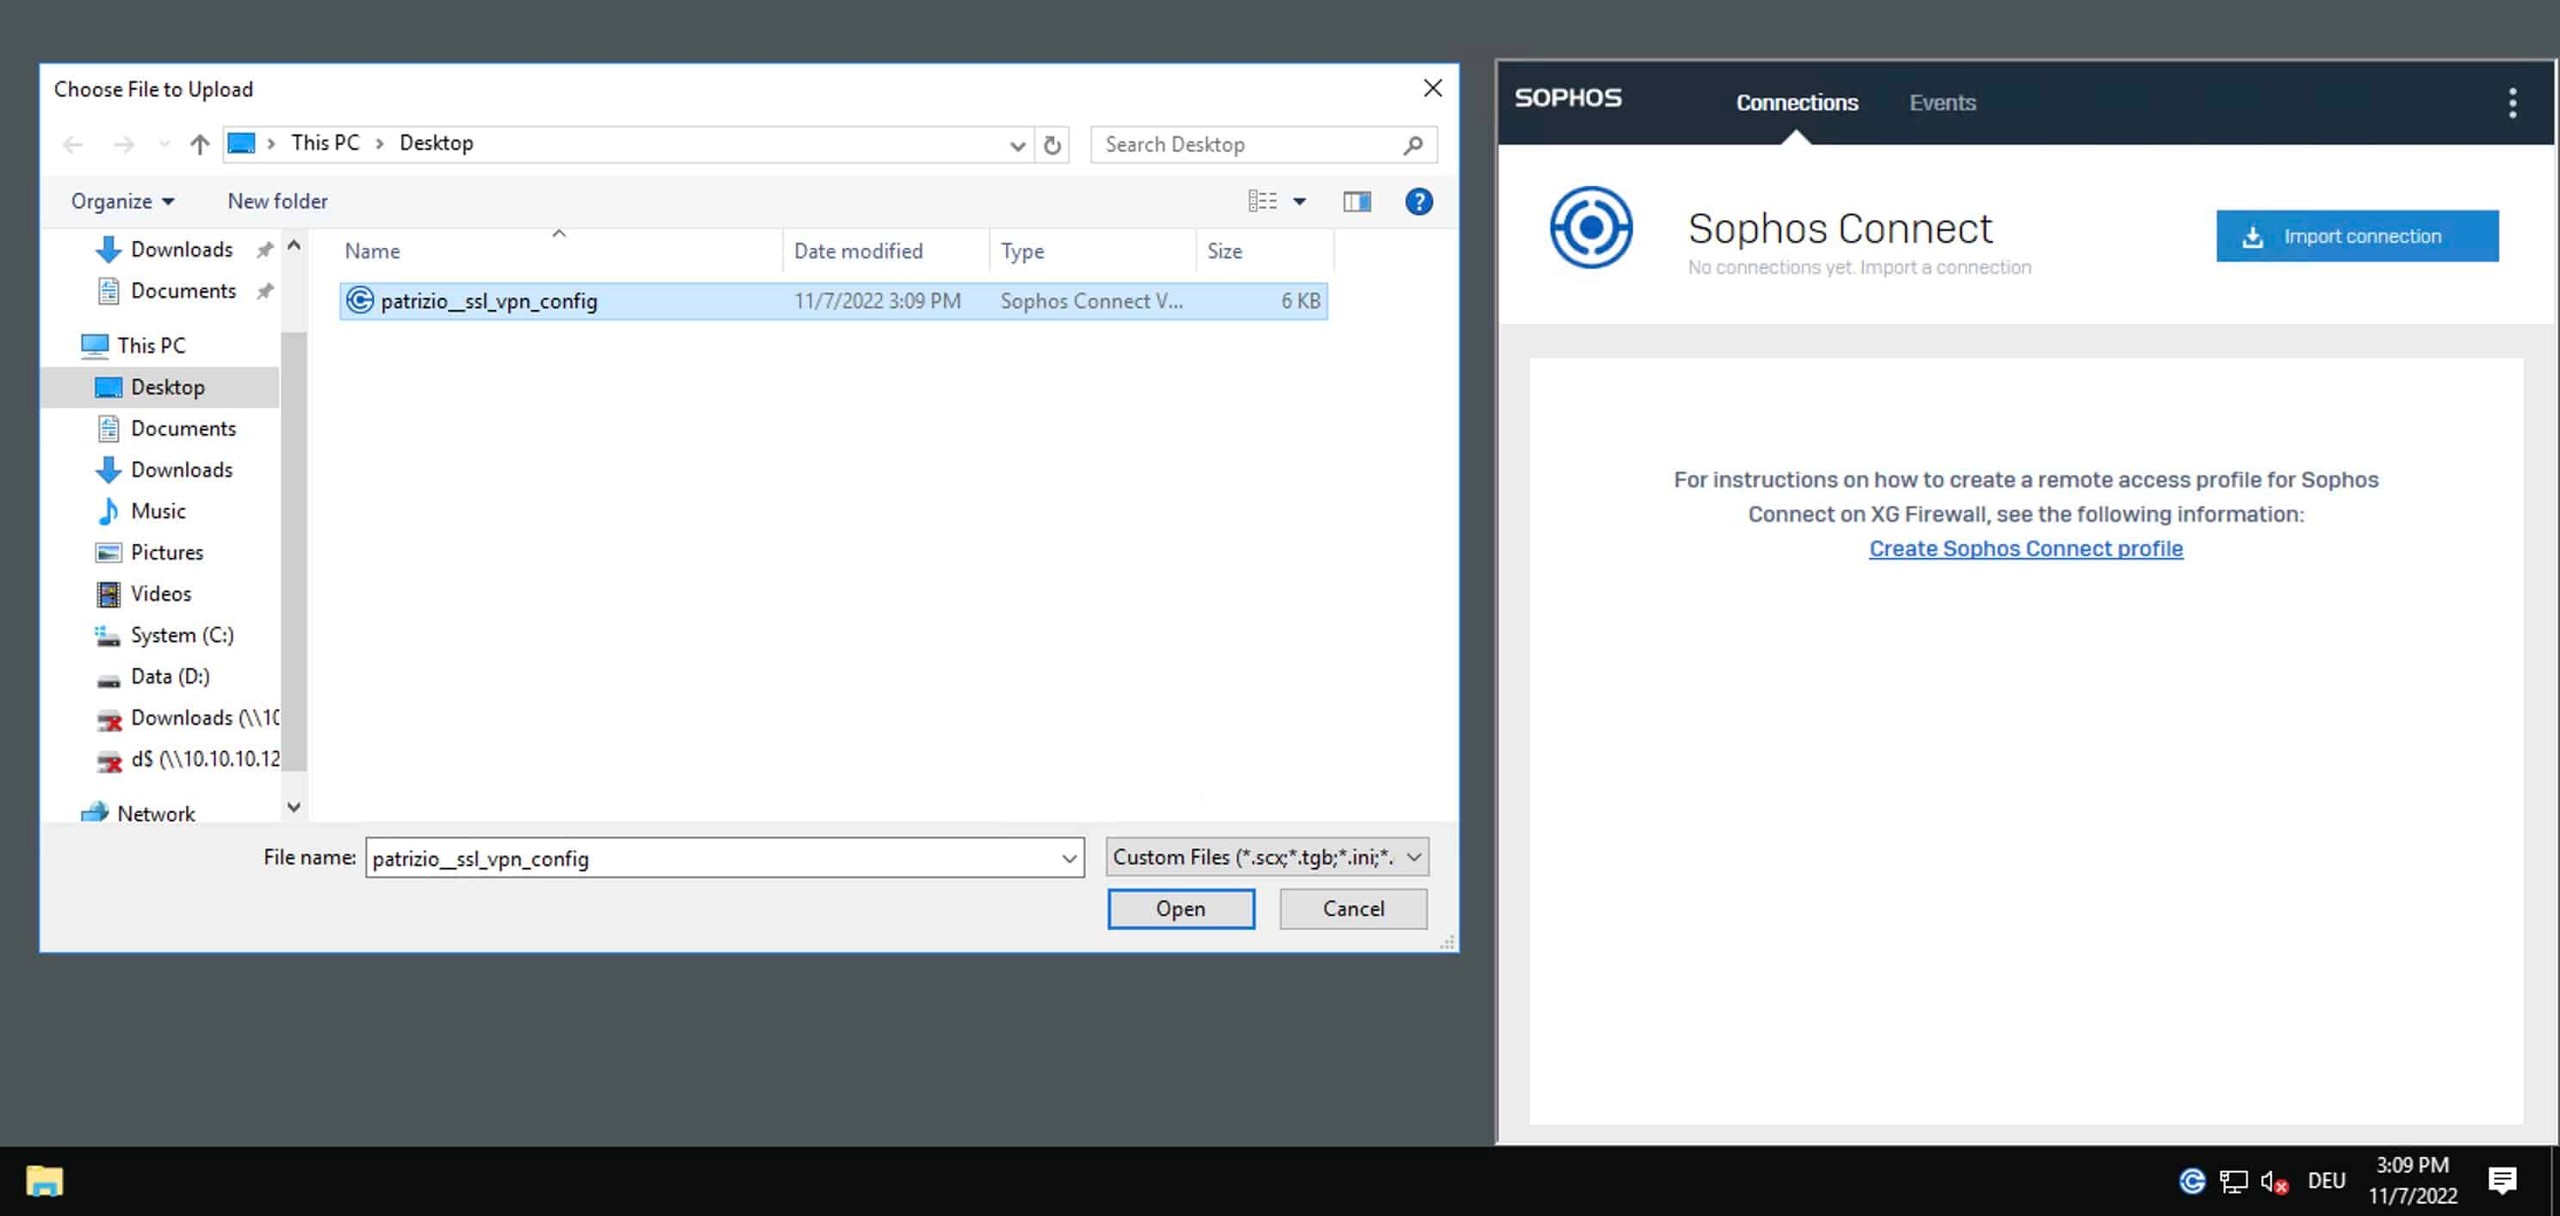

Si hay varios perfiles, el nombre de la conexión debe ser inequívoco. Los perfiles antiguos o duplicados provocan rápidamente incidencias porque los usuarios seleccionan el destino equivocado.
Con un archivo .ovpn importado manualmente, los usuarios deben volver a descargar e importar la configuración desde el VPN Portal después de cambios relevantes. Sophos menciona expresamente los cambios de puerto, protocolo, interfaz o certificado del servidor SSL en la configuración global de SSL VPN. En cambio, una actualización del cliente por sí sola no requiere volver a importar el perfil; los archivos de configuración existentes siguen funcionando.
En una conexión provisionada mediante .pro, Sophos Connect puede obtener los cambios automáticamente siempre que no se hayan modificado el gateway ni el puerto del VPN Portal definidos en el archivo de provisioning. La descarga puede iniciarse manualmente mediante Edit connection > Update policy. Después de cambiar SSO, el gateway o el puerto del portal, aun así debe comprobarse si es necesario distribuir un archivo .pro actualizado.
Indicaciones típicas de un perfil obsoleto o incorrecto:
- La conexión muestra el nombre de una ubicación antigua: normalmente todavía está importado un perfil anterior. Elimine la conexión antigua e importe el
.ovpnactual. - Advertencia sobre el certificado o el gateway: es posible que se hayan cambiado el FQDN, el certificado o el Override Hostname. Vuelva a descargar el perfil desde el VPN Portal actual.
- DNS solo falla en algunos clientes: compruebe si el perfil contiene valores DNS antiguos o si existe un problema con el comportamiento DNS local. Vuelva a importar el perfil y revise DNS en Windows.
- El usuario no ve ninguna configuración en el portal: compruebe la asignación de la policy y el contexto del usuario. Revise la SSL-VPN-Policy y la pertenencia a grupos.
5. Establecer la conexión VPN
Seleccione la conexión importada y haga clic en Connect. A continuación, inicie sesión con el usuario VPN. Si MFA u OTP están activos, debe confirmarse el segundo factor de acuerdo con la configuración del firewall.
Después de establecer la conexión, no basta con comprobar el estado en el cliente. Lo importante es que los destinos internos necesarios sean accesibles.
Si se utiliza Microsoft Entra ID SSO, Windows requiere Sophos Connect 2.4 o posterior. En equipos compartidos, el usuario anterior debe ejecutar Force SSO re-login en el menú de Sophos Connect para obligar al usuario siguiente a iniciar sesión con su propia cuenta de Entra ID.
Comprobaciones después de la instalación
Como mínimo, deben comprobarse estos puntos con un usuario de prueba:
- Sophos Connect muestra la conexión como establecida.
- El usuario recibe una dirección IP del pool SSL VPN esperado.
- Los nombres DNS internos se resuelven correctamente.
- Los servidores y aplicaciones necesarios son accesibles.
- El comportamiento de internet coincide con el diseño: Split Tunnel o Full Tunnel.
- Log Viewer muestra la regla de firewall esperada para el tráfico procedente de la zona
VPN. - MFA se solicita según lo previsto.
- Un destino que deliberadamente no está permitido permanece bloqueado.
- La desconexión y un nuevo inicio de sesión funcionan.
Si la conexión está establecida, pero no funciona ningún acceso, la causa suele estar en las reglas de firewall, DNS, routing o NAT, y no en el cliente. Para analizarlo, consulte Probar una regla de firewall con Log Viewer, Policy Test y Packet Capture.
Comprobación rápida en Windows
En el cliente Windows, unas pruebas sencillas ayudan antes de modificar la configuración del firewall:
ipconfig /all
route print
nslookup intranet.example.local
ping 10.10.10.10
No se trata de permitir todos los pings. Lo importante es si el cliente ha recibido una dirección SSL VPN, si existe una ruta hacia la red interna de destino y si DNS resuelve mediante el servidor previsto. Si el acceso funciona por dirección IP, pero no por nombre, es más probable que el problema sea DNS que la regla de firewall.
Operación y seguridad
SSL VPN es un servicio de Remote Access accesible públicamente. Por eso, además de la instalación, también debe documentarse su operación:
- Actualizar Sophos Connect con regularidad.
- Activar y probar MFA para Remote Access.
- Revisar periódicamente los grupos VPN.
- Limitar el acceso al portal mediante Device Access y Local Service ACL siempre que sea posible.
- Mantener restrictivas y registrar las reglas de firewall de la zona
VPN. - Eliminar archivos
.ovpnantiguos y perfiles obsoletos. - Prever Syslog o una evaluación centralizada si se necesita conservar los logs durante más tiempo.
Para los fundamentos de MFA, consulte Activar MFA para Sophos Firewall WebAdmin, VPN Portal y Remote Access. Para archivos de log y Service Logs, resulta útil Sophos Firewall Troubleshooting: servicios y logs.
Troubleshooting
El inicio de sesión en el VPN Portal no funciona
Compruebe el usuario, la contraseña, MFA, la pertenencia a grupos y el servidor de autenticación. Si intervienen AD, RADIUS o Microsoft Entra ID SSO, la autenticación debe probarse por separado de la VPN.
El usuario no ve ninguna configuración SSL VPN en el VPN Portal
Si el inicio de sesión funciona, pero no aparece ningún archivo .ovpn ni ninguna descarga SSL VPN, no debe buscarse el problema en el cliente Windows. Primero deben comprobarse la SSL-VPN-Policy, Policy members, la pertenencia a grupos, el acceso al portal y el límite de User-ID. El procedimiento del lado del firewall se explica en Configurar Sophos Firewall SSL VPN Remote Access.
El archivo .ovpn no se puede importar
Primero compruebe si el archivo pertenece realmente a la configuración actual del firewall y si Sophos Connect está suficientemente actualizado. Si los certificados o los datos del usuario contienen caracteres especiales, debe utilizarse una versión actual del cliente.
Si la descarga del archivo .ovpn falla en el propio VPN Portal aunque el inicio de sesión y la autorización sean correctos, también debe revisarse el límite de User-ID de Sophos Firewall.
La conexión está establecida, pero los sistemas internos no son accesibles
Compruebe DNS, las reglas de firewall, routing, NAT y la ruta de retorno. Log Viewer debe mostrar tráfico procedente de la zona VPN. Si no aparece ningún log, probablemente el tráfico no alcanza la regla esperada o el logging está desactivado.
Si los accesos pequeños funcionan, pero las transferencias de archivos grandes o determinadas aplicaciones se bloquean, también debe comprobarse MTU/MSS: Comprobar MTU y MSS en Sophos Firewall ante problemas de VPN.
Sophos Connect informa de Policy mismatch o Compression mismatch
- Policy mismatch con una indicación para volver a importar: en una conexión
.ovpnimportada manualmente, descargue el archivo actual desde el VPN Portal y vuelva a importarlo. En una conexión provisionada, Sophos Connect descarga automáticamente la nueva policy y vuelve a establecer el túnel. - Compression mismatch: en una conexión
.ovpn, vuelva a conectarse manualmente. En una conexión.pro, Sophos Connect intenta reconectarse automáticamente.
Con TCP, el cliente detecta durante una conexión activa que la SSL-VPN-Policy ha cambiado y desconecta o actualiza la conexión según corresponda. Con UDP, puede ser necesario esperar primero a que venza el Inactivity Timer. Por ello conviene documentar el momento, el protocolo y el mensaje de evento exacto, en lugar de tratar todos los avisos de mismatch de la misma manera.
Después de cambiar el perfil, Sophos Connect sigue conectándose al destino anterior
En ese caso, suele quedar una entrada de conexión antigua o los usuarios seleccionan en el cliente un nombre de perfil incorrecto. Elimine los perfiles antiguos, vuelva a importar el .ovpn actual y elija un nombre que identifique claramente la ubicación, el entorno o el propósito.
La conexión se interrumpe en redes externas
SSL VPN suele ser más tolerante que IPsec, pero no es inmune a redes restrictivas, Captive Portals, proxys obligatorios o redes WLAN inestables. En estos casos, pruebe con una segunda red y compruebe si Split Tunnel, el puerto, el protocolo o ZTNA resultan más adecuados.
Recopilar datos de soporte
Si el error no resulta evidente, menú de tres puntos > About > Generate technical support report genera el archivo scvpntsr.zip. Contiene eventos de conexión, configuraciones VPN e información del endpoint. Antes de compartirlo, deben revisarse datos sensibles como nombres de usuario, hostnames internos, direcciones IP y FQDNs del gateway.
En el firewall, Log Viewer, sslvpn.log, openvpn-status*.log y la regla de firewall correspondiente ayudan en paralelo. La asignación de los archivos de log se describe en Sophos Firewall Troubleshooting: servicios y logs.