
Sophos Endpoint Server
À partir de
Prix catalogue fabricantPrix catalogue fabricant à partir de:
Vous économisez 0.00 (0%)
plus % de TVA de
Prix TTC:
Description
En savoir plus sur Sophos Endpoint Server
Protéger les serveurs contre malwares et ransomwares
Sophos Endpoint Server protège les serveurs Windows et Linux pris en charge contre les malwares et autres menaces. Les politiques et alertes sont gérées de façon centralisée. Le produit s’appelait auparavant Central Intercept X Advanced for Server ; le nom actuel distingue clairement la licence serveur de la licence utilisateur.
L’analyse des fichiers, l’analyse comportementale et les fonctions de protection prises en charge se complètent. Les fonctionnalités disponibles diffèrent entre Windows et Linux. Pour des investigations actives et des outils de réponse manuelle, Sophos XDR Server est la solution plus avancée ; Endpoint seul n’inclut pas de service MDR géré.
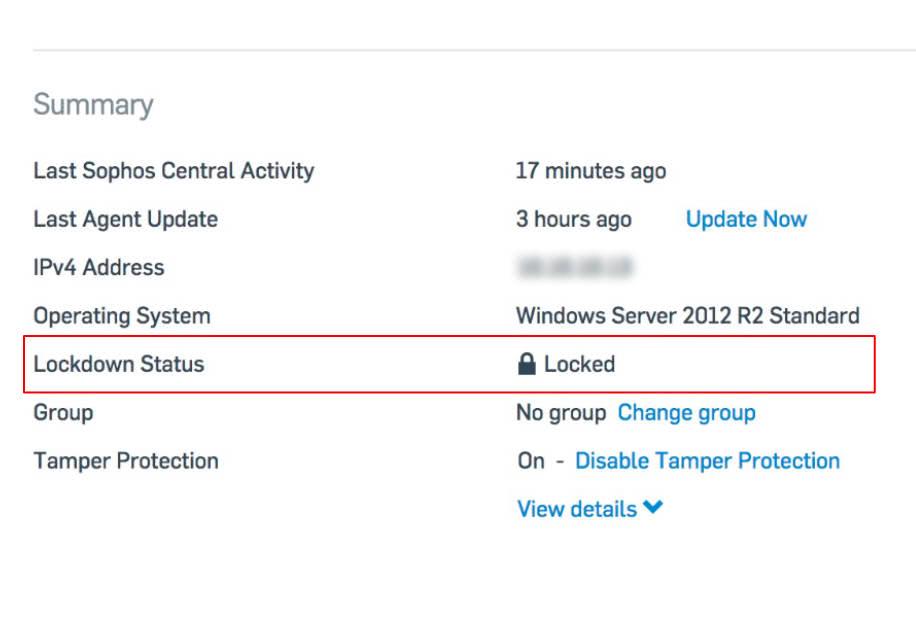
Unauthorized File Protection remplace Server Lockdown
Unauthorized File Protection protège les serveurs Windows contre l’exécution de fichiers de programme créés ou modifiés sans autorisation. Cette fonction remplace Server Lockdown, dont le support prend fin en octobre 2026. L’illustration existante montre l’ancienne configuration Lockdown.
Un mode de surveillance aide à évaluer les effets avant d’activer le blocage. Les politiques de fichiers autorisés et bloqués gèrent les exceptions. Les systèmes Lockdown existants doivent être déverrouillés pour la migration ; un blocage général en un clic de toutes les installations logicielles ne décrit pas le comportement actuel.
CryptoGuard
CryptoGuard surveille les serveurs Windows pour détecter une activité de chiffrement suspecte. En cas de détection, Sophos peut arrêter le processus et restaurer les fichiers concernés à partir des copies sauvegardées par CryptoGuard. Les tentatives de chiffrement provenant d’autres appareils sur des partages accessibles peuvent aussi être détectées.
Cette protection supplémentaire est particulièrement utile pour les serveurs de fichiers et d’applications. Elle ne garantit pas une restauration complète et ne remplace ni les sauvegardes ni un plan de reprise testé. Les fonctions de protection disponibles diffèrent sur Linux.
Root Cause Analysis
L’analyse graphique des causes montre les liens disponibles entre une détection, les processus impliqués et les fichiers. Cela aide l’IT à comprendre une attaque bloquée et à planifier les étapes suivantes.
Sa pertinence dépend des données enregistrées. Une représentation de l’incident ne garantit donc pas que tous les systèmes touchés ou toutes les actions de l’attaquant ont été enregistrés.
Exploit Protection
La défense contre les exploits détecte les techniques d’attaque qui exploitent les vulnérabilités des applications et composants du système d’exploitation. Les serveurs Windows pris en charge bénéficient d’une protection supplémentaire, en complément de l’analyse des malwares et du comportement.
Les mécanismes disponibles dépendent de la plateforme et de la version de l’agent. Les mises à jour régulières et la sécurisation des services serveur restent nécessaires.
Spécifications techniques
Protection des serveurs Sophos et MDR en comparaison
Comparez prévention, investigation et réponse managée pour les serveurs. Les fonctions diffèrent entre Windows et Linux. MDR Plus ajoute la réponse aux incidents sur systèmes surveillés avec Sophos XDR complet ; les intégrations cloud ne remplacent pas le Cloud Security Posture Management. Les colonnes MDR concernent nos packs avec Endpoint et XDR, pas le capteur seul avec une autre protection.
Le tableau comparatif défile horizontalement.
| Fonction | ||||
|---|---|---|---|---|
| Plusieurs stratégies | ✓ | ✓ | ✓ | ✓ |
| Mises à jour contrôlées | ✓ | ✓ | ✓ | ✓ |
| Web Security | ✓ | ✓ | ✓ | ✓ |
| Réputation des téléchargements (Windows) | ✓ | ✓ | ✓ | ✓ |
| Web Control / blocage URL par catégorie | ✓ | ✓ | ✓ | ✓ |
| Contrôle des périphériques | ✓ | ✓ | ✓ | ✓ |
| Application Control | ✓ | ✓ | ✓ | ✓ |
| Unauthorized File Protection (Windows Server) | ✓ | ✓ | ✓ | ✓ |
| Détection des malwares par deep learning | ✓ | ✓ | ✓ | ✓ |
| Analyse antimalware des fichiers | ✓ | ✓ | ✓ | ✓ |
| Live Protection | ✓ | ✓ | ✓ | ✓ |
| Analyse comportementale avant exécution (HIPS) | ✓ | ✓ | ✓ | ✓ |
| Blocage des applications potentiellement indésirables (PUA) | ✓ | ✓ | ✓ | ✓ |
| Intrusion Prevention System | ✓ | ✓ | ✓ | ✓ |
| Data Loss Prevention (Windows) | ✓ | ✓ | ✓ | ✓ |
| Analyse comportementale à l’exécution (HIPS) | ✓ | ✓ | ✓ | ✓ |
| Antimalware Scan Interface (AMSI) (Windows) | ✓ | ✓ | ✓ | ✓ |
| Malicious Traffic Detection (MTD) | ✓ | ✓ | ✓ | ✓ |
| Exploit Prevention (Windows) | ✓ | ✓ | ✓ | ✓ |
| Active Adversary Mitigations | ✓ | ✓ | ✓ | ✓ |
| Ransomware File Protection (CryptoGuard) (Windows Server) | ✓ | ✓ | ✓ | ✓ |
| Disk and Boot Record Protection (WipeGuard) (Windows) | ✓ | ✓ | ✓ | ✓ |
| Man-in-the-Browser Protection (Safe Browsing) | ✓ | ✓ | ✓ | ✓ |
| Enhanced Application Lockdown | ✓ | ✓ | ✓ | ✓ |
| Live Discover (requêtes SQL inter-environnements pour la recherche de menaces et la conformité) | — | ✓ | ✓ | ✓ |
| Bibliothèque de requêtes SQL (prédéfinies et personnalisables) | — | ✓ | ✓ | ✓ |
| Détection et priorisation des événements suspects | — | ✓ | ✓ | ✓ |
| Données d’événements locales pour Live Discover (limitées par le stockage) | — | ✓ | ✓ | ✓ |
| Sources inter-produits (p. ex. pare-feu, messagerie) | — | ✓ | ✓ | ✓ |
| Requêtes inter-produits | — | ✓ | ✓ | ✓ |
| Sophos Data Lake (classique, dans les limites de stockage) | — | Jusqu’à 90 jours | Jusqu’à 90 jours | Jusqu’à 90 jours |
| Requêtes planifiées | — | ✓ | ✓ | ✓ |
| Analyse graphique des causes | ✓ | ✓ | ✓ | ✓ |
| Analyse des malwares par deep learning | — | ✓ | ✓ | ✓ |
| Renseignements avancés SophosLabs sur les menaces à la demande | — | ✓ | ✓ | ✓ |
| Export des données forensiques | — | ✓ | ✓ | ✓ |
| Suppression automatisée des malwares | ✓ | ✓ | ✓ | ✓ |
| Synchronized Security Heartbeat | ✓ | ✓ | ✓ | ✓ |
| Nettoyage automatique | ✓ | ✓ | ✓ | ✓ |
| Accès au terminal distant (analyse et réponse) | — | ✓ | ✓ | ✓ |
| Isolation des serveurs à la demande | — | ✓ | ✓ | ✓ |
| Actions de réponse Microsoft 365 après intégration et autorisation | — | ✓ | ✓ | ✓ |
| Protection endpoint des serveurs pris en charge dans AWS, Azure et Google Cloud | ✓ | ✓ | ✓ | ✓ |
| Synchronized Application Control (visibilité sur les applications) | ✓ | ✓ | ✓ | ✓ |
| Analyse des menaces via intégrations cloud prises en charge (pas CSPM) | — | ✓ | ✓ | ✓ |
| Gestion des stratégies spécifiques aux serveurs | ✓ | ✓ | ✓ | ✓ |
| Cache de mise à jour et relais de messages | ✓ | ✓ | ✓ | ✓ |
| Exclusions d’analyse automatiques | ✓ | ✓ | ✓ | ✓ |
| File Integrity Monitoring (Windows Server) | ✓ | ✓ | ✓ | ✓ |
| Recherche de menaces 24/7 fondée sur les indices | — | — | ✓ | ✓ |
| Intégration des produits de sécurité tiers pris en charge | — | ✓ | ✓ | ✓ |
| Security Health Checks | — | — | ✓ | ✓ |
| Rapports d’activité | — | — | ✓ | ✓ |
| Renseignements sur les menaces pour les investigations MDR | — | — | ✓ | ✓ |
| Détection des attaques | — | — | ✓ | ✓ |
| Arrêt et confinement des menaces | — | — | ✓ | ✓ |
| Support téléphonique direct lors d’incidents | — | — | ✓ | ✓ |
| Recherche proactive des menaces | — | — | ✓ | ✓ |
| Recommandations de configuration de sécurité | — | — | ✓ | ✓ |
| Réponse aux incidents et neutralisation sur systèmes surveillés avec Sophos XDR complet | — | — | — | ✓ |
| Clôture de la réponse aux incidents avec analyse des causes et recommandations | — | — | — | ✓ |
| Contact dédié dans l’équipe de réponse aux incidents | — | — | — | ✓ |
| Résumés de dossiers d’investigation par IA | — | ✓ | ✓ | ✓ |
| Recherche IA pour les investigations (selon la source et la plateforme) | — | ✓ | ✓ | ✓ |
Avanet Services
Améliorons votre sécurité
Nos services vous aident à exploiter vos produits Sophos de manière sûre et fiable. Outre le support des pare-feu Sophos et de la plateforme Fusion, vous pouvez demander les services suivants à tout moment :
- Services de configuration
- Bilan de configuration
- Mises à niveau
- Ateliers
- Migrations
- Maintenance de pare-feu
- SLA
- Audits de sécurité
Services de configuration
Vous souhaitez faire configurer vos produits Sophos par des professionnels ? Nous assurons mise en service et configuration pour un fonctionnement fluide.
Migrations
Vous passez d’un pare-feu SG (UTM) à XGS avec SFOS ? Notre expérience facilite votre migration.
Bilan de configuration
Vous avez configuré vos produits Sophos et souhaitez une vérification ? Nous examinons vos paramètres et vous conseillons.
Ateliers
Vous êtes responsable des produits Sophos dans votre entreprise ? Nous proposons une formation ciblée selon vos besoins.
Documents
Approfondissez vos connaissances et découvrez «Sophos Endpoint Server»
Informations produit
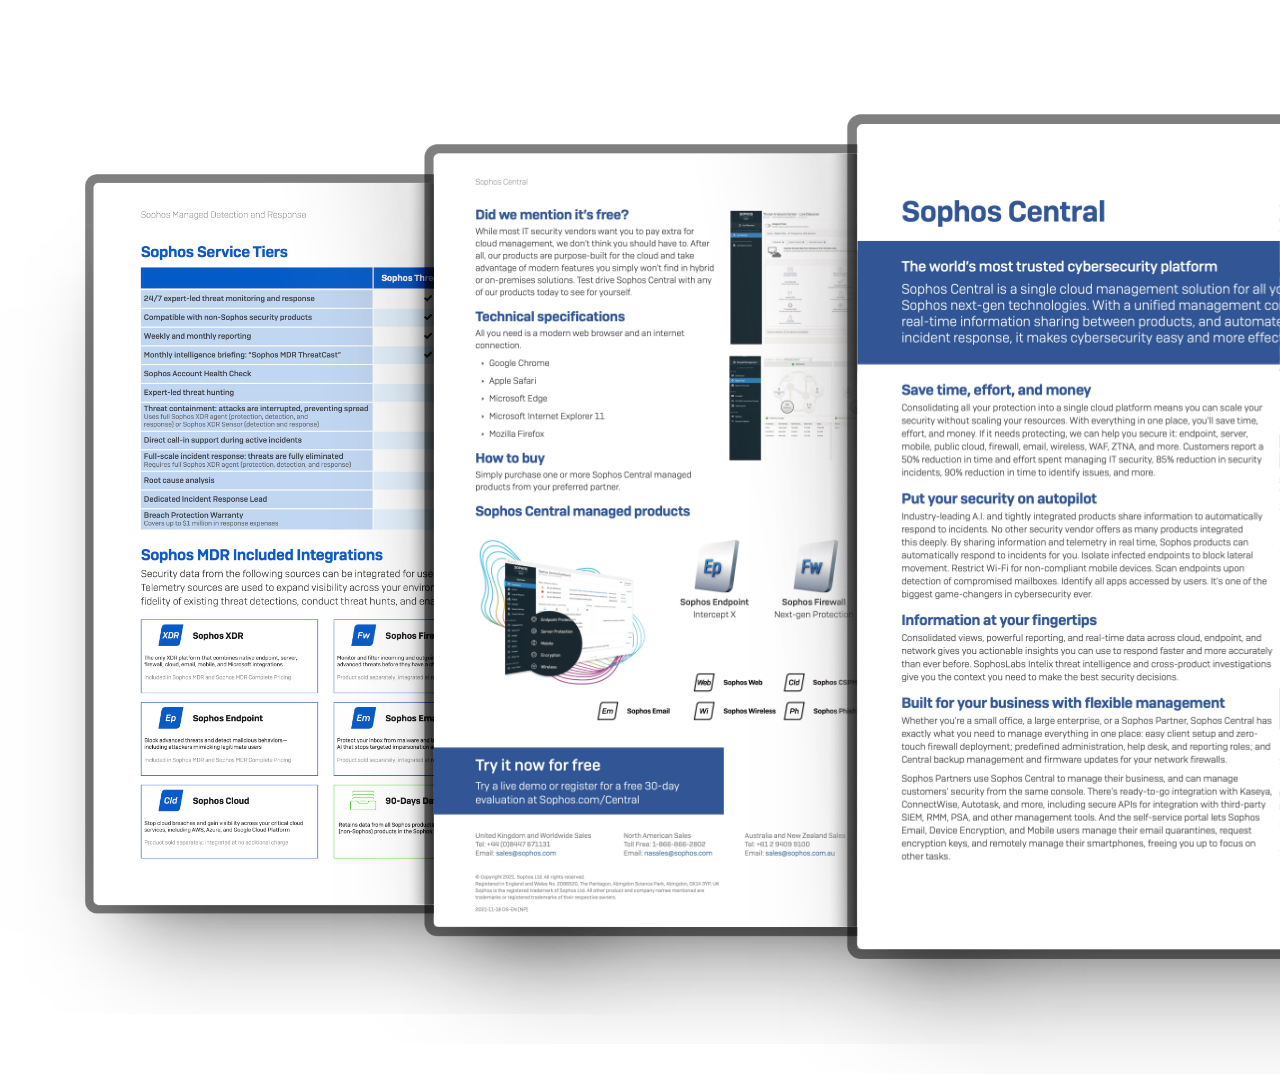
- Sophos Central – Datenblatt (PDF, DE)
- Sophos Managed Detection and Response (MDR) – Datenblatt (PDF, DE)
- Sophos Managed Detection and Response (MDR) – Leitfaden für den Kauf (PDF, DE)
- Sophos Breach Protection Warranty – Datenblatt (PDF, DE)
- Sophos Rapid Response – Datenblatt (PDF, DE)
- Extended Detection and Response (XDR) – Leitfaden für Einsteiger (PDF, DE)
- Sophos XDR – Licensing Guide (PDF, EN)
- Sophos XDR – Use Cases (PDF, EN)
- Sophos Network Detection and Response (NDR) – Datenblatt (PDF, DE)
- Sophos Network Detection and Response (NDR) – Kurzbeschreibung (PDF, DE)
- Sophos Server Protection – Leitfaden für den Kauf (PDF, DE)
- Cybersecurity System – Buyer's Guide (PDF, EN)
- Sophos Intercept X for Server – Datasheet (PDF, EN)
- Sophos Intercept X – Solution Brief (PDF, EN)
- Sophos Protection für Linux (PDF, DE)
- Sophos Intercept X Deep Learning (PDF, DE)
- FAQs zu Intercept X Essentials und Intercept X Essentials for Server (PDF, DE)
- Funktionsübersicht zu Sophos Intercept X, XDR und MTR (PDF, DE)
Éducation et administrations
Conditions spéciales pour l’éducation et les administrations
Pour les écoles, universités et administrations éligibles, nous vérifions les conditions spéciales disponibles pour les produits Sophos souhaités.*
Nous clarifions la classification de votre organisation et préparons une offre sans engagement.
Hinweis: Disponibilité et conditions dépendent du produit, de la région et de la classification de l’organisation. Tous les produits n’ont pas de variante EDU ou GOV distincte.
Demander des tarifs spéciaux
Essai
Essayer Produits Sophos gratuitement
Testez les produits Sophos disponibles dans votre environnement. Les essais proposés dans la console durent 30 jours.
L’essai adapté dépend du produit et de votre compte. Nous vous aidons à préciser les fonctions et prérequis nécessaires.
La console centrale réunit gestion et informations de sécurité. Sophos introduit progressivement le nom Sophos Fusion à la place de Sophos Central.
La démo en ligne présente un environnement préparé pour un premier aperçu. Un test avec vos appareils nécessite inscription et configuration.
Aide à l’achat
Des questions sur ce produit ?
Contactez-nous avant l’achat pour vérifier que le produit choisi correspond à vos besoins.