
Sophos Firewall Network Protection
Ab
Hersteller-ListenpreisHersteller-Listenpreis ab:
Sie sparen 0.00 (0%)
zzgl. % MwSt. i. H. v.
Bruttopreis:
Beschreibung
Erfahren Sie mehr über die Sophos Firewall Network Protection
Die Sophos Firewall Network Protection-Lizenz bietet umfassende Sicherheitsfunktionen zum Schutz Ihrer IT-Infrastruktur vor Cyberbedrohungen. Auf dieser Seite werden die wichtigsten Funktionen der Lizenz erläutert.
Die Network Protection-Lizenz ist für Ihre Sophos Firewall entscheidend, da sie erstklassige Sicherheitsfunktionen bietet und gleichzeitig die Performance Ihres Netzwerks optimiert.
Synchronized Security und Security Heartbeat sind Funktionen der Sophos Firewall mit Network Protection, die eine nahtlose Kommunikation zwischen den Sicherheitsprodukten von Sophos ermöglichen. Diese Funktionen verbessern die Erkennung und Reaktion auf Bedrohungen, indem sie Informationen über den Sicherheitsstatus von Endpoints und Netzwerkgeräten austauschen.
Xstream TLS Inspection ermöglicht es der Sophos Firewall, verschlüsselten Datenverkehr zu überwachen und auf Bedrohungen zu untersuchen. Die Firewall kann schädliche Inhalte in verschlüsseltem Datenverkehr erkennen und blockieren; Inspektionsrichtlinien und Ausnahmen müssen dabei die Datenschutzanforderungen berücksichtigen.
SD-WAN (Software-Defined Wide Area Network) ermöglicht die Steuerung und Optimierung von Netzwerkverbindungen über mehrere Standorte hinweg; die SD-WAN/VPN-Orchestrierung über Sophos Central wird separat durch Central Orchestration lizenziert. SD-WAN kann die Netzwerkleistung und Ausfallsicherheit verbessern und die Abhängigkeit von herkömmlichen MPLS-Verbindungen verringern.
Deep Packet Inspection
Die Deep Packet Inspection (DPI) ermöglicht eine tiefgreifende Analyse des Datenverkehrs im Netzwerk. Im Gegensatz zur herkömmlichen Paketinspektion, die sich auf Header-Informationen beschränkt, analysiert DPI den gesamten Inhalt von Datenpaketen, einschliesslich Nutzlast und Header. So können verdächtige Aktivitäten, Malware und andere Bedrohungen erkannt werden.
Deep Packet Inspection bietet folgende Vorteile:
- Erweiterte Erkennung: DPI ermöglicht die Erkennung eines breiten Spektrums von Bedrohungen, die von herkömmlichen Paketüberprüfungsmethoden möglicherweise übersehen werden. Dazu gehören fortgeschrittene Angriffstechniken, Malware und Datenlecks.
- Schutz vor bösartigen Anwendungen: Durch die detaillierte Analyse des Datenverkehrs kann DPI bösartige Anwendungen und Skripte identifizieren. Diese versuchen, Sicherheitsannahmen zu umgehen oder sensible Informationen zu extrahieren.
- Verbesserte Netzwerksicherheit: Die Fähigkeit zur Erkennung von Bedrohungen auf einer tieferen Ebene ermöglicht eine Verbesserung der Netzwerksicherheit und eine Verringerung des Risikos von Cyberangriffen und Datenverlusten.
- Individuell anpassbare Sicherheitsrichtlinien: IT-Administratoren können benutzerdefinierte DPI-Richtlinien erstellen und konfigurieren, um den Schutz an die spezifischen Anforderungen ihrer Organisation anzupassen. So können gezielte Sicherheitsannahmen für bestimmte Anwendungen oder Arten von Datenverkehr implementiert werden.
- Leistungsüberwachung: Deep Packet Inspection ermöglicht auch die Überwachung der Netzwerkleistung und hilft IT-Administratoren, Engpässe und Probleme mit der Dienstqualität zu identifizieren und zu beheben.
Durch die Implementierung von Deep Packet Inspection in Ihre Sophos Firewall profitieren Sie von erweiterter Bedrohungserkennung, erhöhter Netzwerksicherheit und besserer Kontrolle Ihrer IT-Infrastruktur. Die detaillierte Analyse des Datenverkehrs, die DPI bietet, ist ein entscheidender Faktor, um Cyberangriffe abzuwehren und Ihr Netzwerk zu schützen.
Intrusion Prevention
Intrusion Prevention ist eine wichtige Funktion der Sophos Firewall Network Protection. Sie erkennt und blockiert Eindringversuche und Cyberangriffe in Echtzeit. Das Intrusion Prevention System (IPS) scannt den Netzwerkverkehr auf Anomalien und verdächtige Aktivitäten, um Bedrohungen frühzeitig zu erkennen und Gegenannahmen einzuleiten. Dabei kommen fortschrittliche Technologien und regelmäßig aktualisierte Signaturdatenbanken zum Einsatz.
Vorteile der Intrusion Prevention:
- Proaktiver Schutz: IPS hilft, Eindringversuche und Exploits abzuwehren. Es erkennt verdächtige Aktivitäten und Exploit-Versuche im Netzwerk, bevor sie Schaden anrichten können.
- Umfassende Erkennung: Das IPS prüft Datenverkehr auf Angriffssignaturen und Protokollanomalien, um verschiedene Angriffsarten abzudecken. Die Erkennung hängt von den verfügbaren Signaturen und der Richtlinienkonfiguration ab; eine Erkennung aller Zero-Day-Angriffe ist nicht garantiert.
- Automatisiert reagieren: Wird eine Bedrohung erkannt, leitet das IPS automatisch Massnahmen ein, um den Angriff zu blockieren und seine Auswirkungen zu minimieren. Zu den Massnahmen gehören das Blockieren von Datenverkehr und das Beenden von Verbindungen gemäss der konfigurierten Richtlinie.
- Benutzerdefinierte Policies: Um die Erkennung und Reaktion auf spezifische Bedrohungen und Angriffsvektoren, die für ihr Netzwerk und ihre Organisation relevant sind, anzupassen, können IT-Administratoren benutzerdefinierte IPS-Richtlinien erstellen.
- Integriertes Reporting: Intrusion Prevention bietet umfassende Reporting-Funktionen. Damit können IT-Administratoren die Effektivität ihrer Sicherheitsmassnahmen bewerten und ihre Sicherheitsstrategie kontinuierlich verbessern.
Mit Intrusion Prevention in Ihrer Sophos Firewall Network Protection profitieren Sie von proaktivem und umfassendem Schutz vor Cyberbedrohungen. So verbessern Sie die Sicherheit Ihres Netzwerks und minimieren das Risiko von Datenverlusten und Geschäftsunterbrechungen.
SD-RED VPN
Zur Verwaltung der Sophos SD-RED Appliances und zur Nutzung ihres vollen Potenzials ist die Sophos Network Protection Lizenz erforderlich. SD-RED ist eine innovative Lösung zur Vereinfachung der Einrichtung und Verwaltung sicherer VPN-Verbindungen zwischen verschiedenen Standorten. Durch den Einsatz von SD-RED Appliances sind Sie in der Lage, eine sichere und zuverlässige Kommunikation innerhalb Ihres Unternehmensnetzwerks über mehrere Standorte hinweg zu gewährleisten.
Es ist denkbar einfach, eine SD-RED Appliance einzurichten. Sie verbinden die Appliance einfach mit dem Internet. Sie bezieht die zuvor über Ihre Sophos Firewall bereitgestellte Konfiguration. Anschliessend können Sie die gewünschten VPN-Verbindungen und Sicherheitsrichtlinien für die Appliance konfigurieren. Aufwändige manuelle Konfigurationen oder zeitraubende Prozesse entfallen.
Mit SD-RED profitieren Sie von sicheren, verschlüsselten Verbindungen zwischen entfernten Standorten oder Niederlassungen. Um einheitliche Sicherheitsrichtlinien durchzusetzen, kann der Datenverkehr von Remote-Standorten zentral über Ihre Sophos Firewall überwacht und gefiltert werden. Gleichzeitig wird durch die Optimierung von Bandbreite und Latenz die Netzwerk-Performance und -Stabilität verbessert.
Der Einsatz von SD-RED Appliances erhöht die Flexibilität und Skalierbarkeit Ihres Netzwerks. Ohne grossen Aufwand können Sie bei Bedarf schnell und einfach neue Standorte hinzufügen oder entfernen.
Mit der Network Protection Lizenz sind Sie somit in der Lage, die Vorteile der SD-RED Appliances in vollem Umfang zu nutzen und Ihr Netzwerk einfach, effizient und sicher zu verwalten. Mit dieser Lizenz sind Sie für die Herausforderungen einer zunehmend vernetzten Welt bestens gerüstet.
Anleitung: Sophos RED einrichten
Advanced Threat Protection
Advanced Threat Protection (ATP) auf der Sophos Firewall erkennt und blockiert Verbindungen zu bekannten schädlichen Zielen. ATP nutzt Bedrohungsinformationen, um verdächtige Netzwerkkommunikation zu erkennen.
Die Vorteile von ATP umfassen
- Erkennung von Verbindungen zu bekannten schädlichen IP-Adressen, Domains und Command-and-Control-Infrastruktur anhand von Bedrohungsinformationen.
- Proaktives Blockieren erkannter schädlicher Verbindungen gemäss der konfigurierten Richtlinie.
- Zusätzliche Abwehr gegen Malware, die mit externer Angriffsinfrastruktur kommuniziert.
- Integration und Zusammenarbeit mit anderen Sophos Sicherheitsprodukten für einen umfassenden und koordinierten Schutz der IT-Infrastruktur.
- Automatisierte Reaktionen auf erkannte Bedrohungen, um die Auswirkungen von Sicherheitsvorfällen zu minimieren und die Zeit bis zur Wiederherstellung des normalen Betriebs zu verkürzen.
ATP ergänzt die anderen Network Protection-Kontrollen; es ersetzt keinen Endpoint-Schutz und garantiert keine Erkennung aller unbekannten Bedrohungen.
Synchronized Application Control
Synchronized Application Control verbessert die Sichtbarkeit von Anwendungen im Netzwerk und kontrolliert diese. Es ermöglicht IT-Administratoren die Identifizierung und effektive Verwaltung des Datenverkehrs von Anwendungen im Netzwerk.
Die Vorteile von Synchronized Application Control umfassen:
- Erhöhte Transparenz: IT-Administratoren erhalten detaillierte Informationen über die Anwendungen, die im Netzwerk ausgeführt werden. Dazu gehören die Anwendungen, die von Benutzern und Geräten verwendet werden, sowie die Bandbreitenauslastung.
- Feingranulare Kontrolle: Die Möglichkeit, Anwendungsrichtlinien auf Benutzer-, Gruppen- oder Geräteebene festzulegen, ermöglicht eine präzise Kontrolle des Anwendungsverkehrs und stellt sicher, dass wichtige Geschäftsanwendungen priorisiert werden.
- Verbesserte Sicherheit: Unerwünschte oder unsichere Anwendungen können identifiziert und blockiert werden. Dadurch werden Sicherheitsrisiken reduziert und der Schutz vor Bedrohungen wie Malware und Datenverlust verbessert.
- Optimierung von Netzwerkressourcen: IT-Administratoren können Bandbreitenbeschränkungen für bestimmte Anwendungen festlegen. So wird sichergestellt, dass wichtige Geschäftsanwendungen über ausreichende Ressourcen verfügen und die Netzwerkleistung optimiert wird.
Mit Synchronized Application Control in Ihrer Sophos Firewall Network Protection profitieren Sie von mehr Transparenz und Kontrolle über Anwendungen im Netzwerk. Dies führt zu mehr Sicherheit und einer besseren Nutzung der Netzwerkressourcen.
Lateral Movement Protection
Lateral Movement Protection trägt zur Verbesserung der Netzwerksicherheit bei, indem die Ausbreitung von Bedrohungen innerhalb des Netzwerks verhindert wird. Mit kompatiblen Sophos Endpoints und Security Heartbeat können kompromittierte Geräte isoliert werden, um ihren Zugriff auf andere Systeme zu blockieren.
Lateral Movement Protection hilft zu verhindern, dass Bedrohungen über das Netzwerk verbreitet werden. Die koordinierte Reaktion setzt kompatiblen Endpoint-Schutz, Security Heartbeat und die passenden Firewall-Richtlinien voraus.
Die Vorteile von Lateral Movement Protection sind unter anderem:
- Erhöhte Sicherheit: Lateral Movement Protection schränkt die Ausbreitung von Bedrohungen im Netzwerk ein. Dadurch sinkt das Risiko, dass sich Angriffe auf weitere Systeme ausbreiten und grösseren Schaden anrichten.
- Frühe Transparenz: Security Heartbeat teilt den Sicherheitsstatus kompatibler Endpoints mit. IT-Administratoren können so schnell auf potenzielle Bedrohungen reagieren.
- Automatische Reaktion: Konfigurierte Kontrollen können kompromittierte Geräte isolieren und seitliche Bewegungen begrenzen.
- Integration in andere Sicherheitsfunktionen: Lateral Movement Protection arbeitet Hand in Hand mit anderen Funktionen von Sophos Firewall Network Protection. So wird ein umfassender und koordinierter Schutz der IT-Infrastruktur gewährleistet.
Die Implementierung von Lateral Movement Protection in Sophos Firewall Network Protection erhöht die Netzwerksicherheit und verhindert die Ausbreitung von Bedrohungen, die erhebliche Schäden und Betriebsunterbrechungen verursachen können.
Synchronized User ID
Synchronized User ID bietet eine vereinfachte Identifizierung der Benutzer und eine nahtlose Integration mit dem bestehenden Active Directory. Es ermöglicht die schnelle und genaue Zuordnung von Netzwerkaktivitäten zu einzelnen Benutzern. Dazu sind keine komplizierten manuellen Konfigurationen oder Skripte erforderlich.
Die Vorteile der Synchronisierten Benutzer-ID sind
- Vereinfachte Benutzeridentifizierung: Synchronized User ID bietet eine nahtlose Integration mit Verzeichnisdiensten wie Active Directory. Dadurch wird die automatische Erkennung von Benutzeridentitäten im Netzwerk ermöglicht.
- Verbesserte Sicherheit: Durch die genaue Zuordnung von Netzwerkaktivitäten zu Benutzern können IT-Administratoren Sicherheitsrichtlinien effektiv durchsetzen. So wird sichergestellt, dass nur autorisierte Benutzer Zugriff auf sensible Ressourcen haben.
- Zeitersparnis: Die automatische Benutzeridentifizierung macht manuelle Konfigurationen und Skripte überflüssig. IT-Administratoren sparen Zeit und können sich auf andere wichtige Aufgaben konzentrieren.
- Granulare Kontrolle: Um eine granulare Kontrolle über das Netzwerk zu gewährleisten, können IT-Administratoren mit Synchronized User ID benutzerspezifische Zugriffsrichtlinien und Anwendungsregeln erstellen.
Durch die Implementierung von Synchronized User ID in Sophos Firewall Network Protection profitieren Sie von verbesserter Benutzeridentifizierung, erhöhter Sicherheit und effizienterem Netzwerkmanagement.
Reporting
Sophos Firewall Reporting bietet IT-Administratoren und Security Engineers wertvolle Einblicke in Netzwerkaktivitäten und Sicherheitsereignisse. Durch die Speicherung der Logs in Sophos Central können Sie schnell und effizient auf wichtige Informationen zugreifen und diese analysieren. Mit einem geeigneten aktiven Support- oder Sicherheitsabonnement umfasst das Standard-Cloud-Reporting eine für 7 Tage ausgelegte Log-Kapazität.
Die Reporting-Funktionen bieten mehrere Vorteile:
- Visualisierung des Netzwerkverkehrs und der Aktivitäten, um ungewöhnliches Verhalten und mögliche Bedrohungen zu erkennen.
- Detaillierte Informationen zu den Anwendungen, Benutzern und Geräten, die den Netzwerkverkehr generieren, um fundierte Entscheidungen über Sicherheitsrichtlinien und Ressourcenzuweisungen treffen zu können.
- Automatisierte Berichte zur Einhaltung von Compliance-Anforderungen und zur Identifizierung von Schwachstellen oder Risiken im Netzwerk.
- Informationen, die eine zeitnahe Untersuchung und Reaktion auf Sicherheitsvorfälle unterstützen.
Central Orchestration ergänzt eine für 30 Tage bei üblichen Verkehrsvolumen ausgelegte Reporting-Kapazität; höhere Volumen können den verfügbaren Verlauf verkürzen. Sophos Fusion Firewall Reporting Advanced ergänzt lizenzierten Speicher für längere Analysen; sowohl die gebuchte Kapazität als auch die geltende maximale Aufbewahrungsdauer begrenzen den Verlauf.
Avanet Services
Lassen Sie uns Ihre Sicherheit verbessern
Unsere Services sind darauf ausgerichtet, Ihnen dabei zu helfen, Ihre Sophos-Produkte sicher und zuverlässig zu betreiben. Neben dem klassischen Support für Sophos Firewalls oder die Fusion-Plattform bieten wir folgende Dienstleistungen an, welche jederzeit bei uns angefragt werden können:
- Setup Services
- Health Check
- Upgrades
- Workshops
- Migrationen
- Firewall Wartung
- SLA
- Security Audits
Setup Services
Sie möchten Ihre Sophos Produkte von Profis einrichten lassen? Wir unterstützen Sie bei der Inbetriebnahme und Konfiguration für einen reibungslosen Betrieb.
Migrationen
Sie möchten gerne von Ihrer SG Firewall (UTM) zu einer XGS Firewall mit dem SFOS Betriebssystem wechseln? Durch unsere Erfahrung bringen wir auch Ihre Umstellung sorglos über die Bühne.
Health Check
Sie haben Ihre Sophos Produkte selbst eingerichtet und möchten die Konfiguration von uns überprüfen lassen? Wir prüfen Ihre Einstellungen und geben unsere Empfehlung preis.
Workshops
Ist es Ihr Job, sich in Ihrem Unternehmen mit den Sophos Produkten auszukennen? Wir bieten Ihnen ein gezieltes Training, welches komplett auf Ihre Bedürfnisse abgestimmt ist.
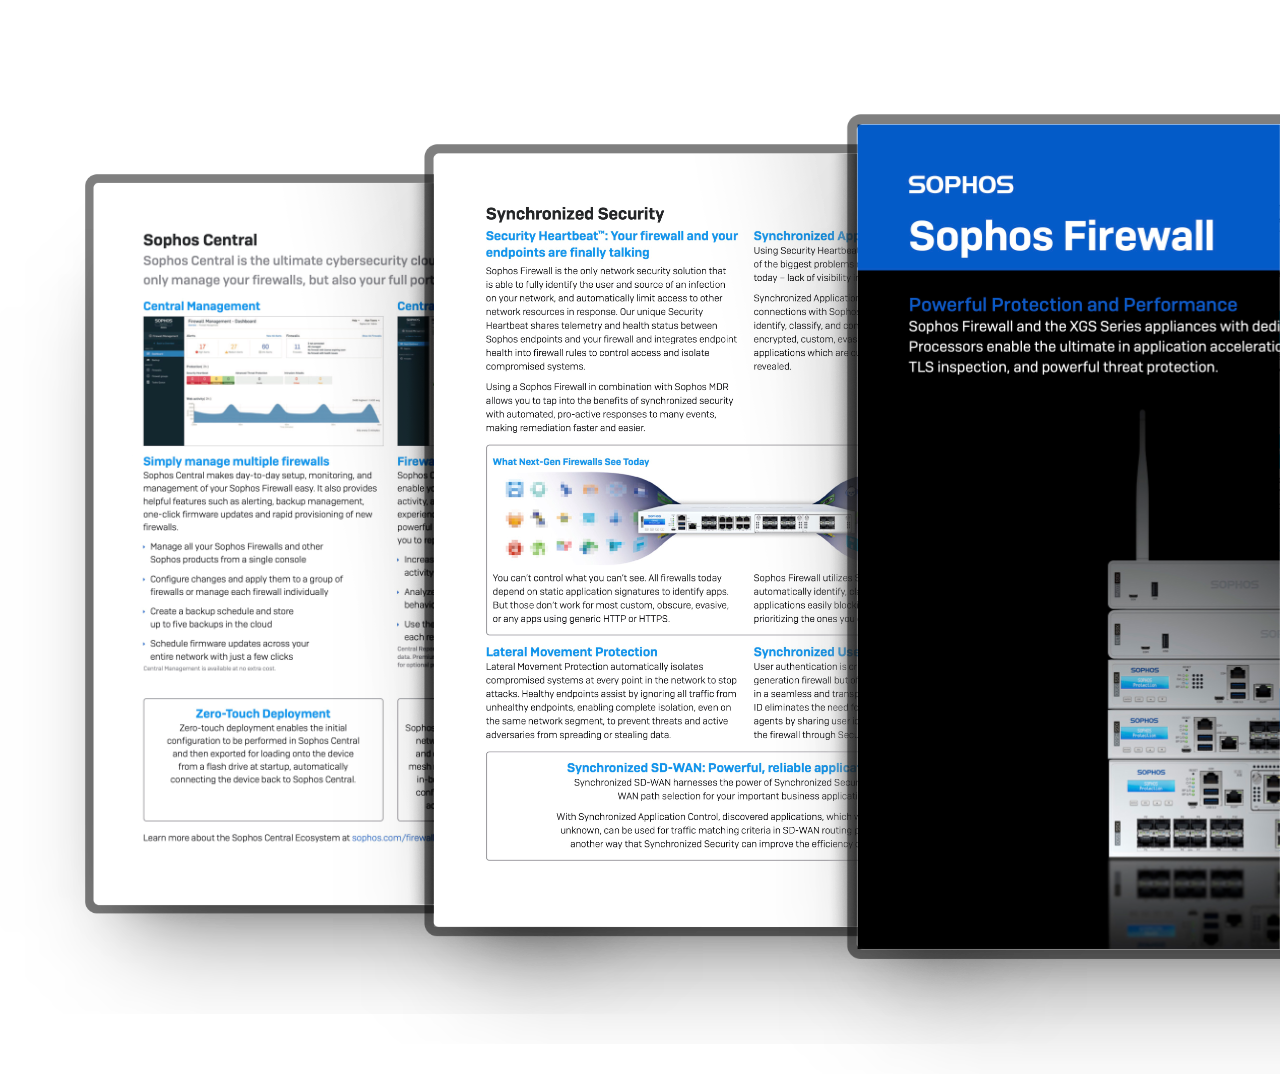
Info-Materialien
Vertiefen Sie Ihr Wissen und lernen Sie mehr über die «Sophos Firewall»
Education & Government
Sonderpreise für Bildungs- und Regierungseinrichtungen
Für berechtigte Bildungs- und Regierungseinrichtungen prüfen wir verfügbare Sonderkonditionen für die gewünschten Sophos-Produkte.*
Fragen Sie bei uns an und wir erstellen völlig unverbindlich und kostenlos ein Angebot für Sie.
Hinweis: Verfügbarkeit und Konditionen hängen vom Produkt, der Region und der Einstufung Ihrer Organisation ab.
Sonderpreise anfragen
Testversion
Sophos Firewall kostenlos testen
Machen Sie sich vor dem Kauf mit der Benutzeroberfläche der Sophos Firewall vertraut. Überzeugen Sie sich selbst von der intuitiven Bedienung dieses fortschrittlichen Betriebssystems und lernen Sie alle Funktionen der Sophos Firewall kennen.
Nutzen Sie die Online-Demo für sofortigen Zugriff direkt im Browser, ohne Installation. Oder laden Sie die Sophos Firewall Software kostenlos als ISO-Datei herunter und installieren Sie sie auf Ihrer eigenen Hardware.
Hilfe beim Kauf
Gibt es noch Fragen zum Produkt?
Fragen Sie vor dem Kauf lieber noch einmal nach, bevor Sie am Ende ein falsches Produkt in den Händen halten.